构建多位一体的纵深主动安全防御体系 D-Link在网络工程中的创新实践
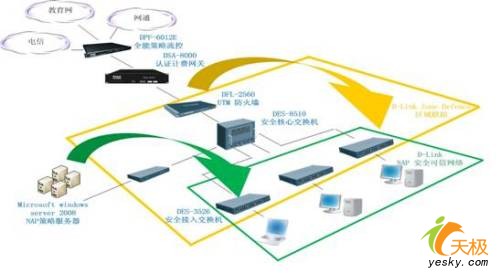
随着数字化转型的深入,网络边界日益模糊,高级持续性威胁(APT)、勒索软件和内部威胁频发,传统基于边界和特征匹配的被动防御已难以应对。D-Link作为全球领先的网络设备与解决方案提供商,依托多年网络工程积淀,推出“多位一体的纵深主动安全防御体系”,旨在为各行业用户打造从终端到云端、从接入到核心的全方位、智能化主动防护。本文将从体系架构、核心能力、工程落地等维度,解析D-Link如何重塑网络安全防线。
一、传统防御的困境与主动安全的价值
传统网络安全依赖防火墙、入侵检测(IDS)和杀毒软件等“单点防护”,存在以下痛点:
- 被动响应:仅能在攻击发生后基于特征库进行拦截,对未知威胁(0day)无能为力。
- 信息孤岛:不同设备、不同层级的安全数据无法联动,缺乏全局视野。
- 运维复杂:多品牌设备共存导致策略难以统一,响应速度慢。
D-Link提出的“多位一体”并非简单堆叠设备,而是将网络基础设施与安全能力原生化融合,通过主动侦测、智能分析、动态阻断形成闭环。其核心理念是“纵深”与“主动”:“纵深”覆盖网络七层与物理/虚拟边界,“主动”则强调持续监控、行为分析和自动化响应,旨在将威胁扼杀在萌芽阶段。
二、D-Link纵深主动安全防御体系架构解析
D-Link围绕网络工程全生命周期,构建了四层联动、多位协同的防御架构:
- 接入层主动免疫:终端与网络准入
- 通过D-Link交换机集成的NAC(网络准入控制)与终端识别技术,自动发现并隔离非法设备或异常终端,确保只有合规终端接入网络。
- 支持802.1X、MAC地址认证等多因素验证,从源头阻断横向移动。
- 网络层智能侦测:流量深度分析
- D-Link下一代防火墙(NGFW)与入侵防御系统(IPS)集成了AI行为分析引擎,可实时解析加密流量与工控协议(如Modbus),识别异常通信模式。
- 内置威胁情报平台,自动更新全球攻击特征,实现未知威胁的沙箱动态检测。
- 汇聚与核心层动态防护:微分段与诱捕
- 利用D-Link数据中心交换机上的微分段技术,将网络划分为细粒度安全域,严格限制东西向流量,遏制勒索软件扩散。
- 部署智能蜜罐(Honeypot)模拟脆弱业务,主动引诱攻击者并记录其行为,为溯源提供依据。
- 云端统一管控:集中管理与协同响应
- D-Link Nuclias云端管理平台可将分散的安全设备统一纳管,通过单一仪表盘呈现全网安全态势。
- 基于SOAR(安全编排自动化与响应)理念,平台可根据预置剧本自动执行阻断IP、隔离端口、通知管理员等操作,将响应时间从小时级压缩至秒级。
三、多位一体的“位”与“体”如何协同
“多位”指终端、网络设备、云端平台、安全服务等多维元素;“一体”指它们通过标准化API和统一策略引擎实现联动。例如:当接入层交换机检测到某终端尝试扫描内网端口时,会通过Controller上报云端,云端即刻下发策略给核心交换机阻断该终端流量,同时对相同MAC地址的无线接入点发起强制下线。整个流程无需人工干预。
在网络工程实践中,这一体系可大幅降低误报率:通过结合用户行为分析(UEBA)与终端资产指纹,系统能区分正常业务运维与恶意扫描,避免影响生产效率。
用户场景示例:某制造企业部署D-Link方案后,一次勒索软件试图从办公网感染生产网,接入层交换机的主动免疫即刻识别异常加密流量并隔离感染主机,网络层动态防火墙同步阻断C&C通信,云端SOAR推送事件至运维团队,从发现到抑制仅用1.5秒。该企业因此避免数百万元停产损失。
四、
D-Link多位一体的纵深主动安全防御体系,体现了网络工程与安全工程融合的未来趋势:安全不再是一个独立的模块,而是内生于每一台交换机、每一个AP、每一处链路的基础能力。通过主动侦测、AI分析、多维联动与自动化响应,D-Link助力用户构建一张“会思考、能自愈”的网络安全底座。
面向5G、物联网与远程办公的新挑战,这种融合架构将成为企业抵抗高级威胁的坚实屏障,也为网络工程师提供了践行主动安全理念的有力工具。
如若转载,请注明出处:http://www.brcubetv.com/product/30.html
更新时间:2026-09-19 15:13:27